
Adapty Developer CLIの認証
CLIはAdapty APIを呼び出すために認証が必要です。
1回のログインでCLI全体をカバーできます。Ads Managerコマンドは別のサービスに接続しますが、同じ保存済みトークンを使用するため、2回目のログイン手順は不要です。
ログイン
ログインするには:
- ターミナルで次のコマンドを実行します:
adapty auth login - CLIが
XXXX-XXXX形式の確認コードを表示し、Adapty ダッシュボードをブラウザで開きます。 - 認証ページで、コードがターミナルの出力と一致していることを確認します。
- Authorizeをクリックします。ブラウザに「CLI authorized! You can close this tab.」と表示されます。
- ターミナルに戻ると、CLIが認証済みであることを確認するメッセージが表示されます。
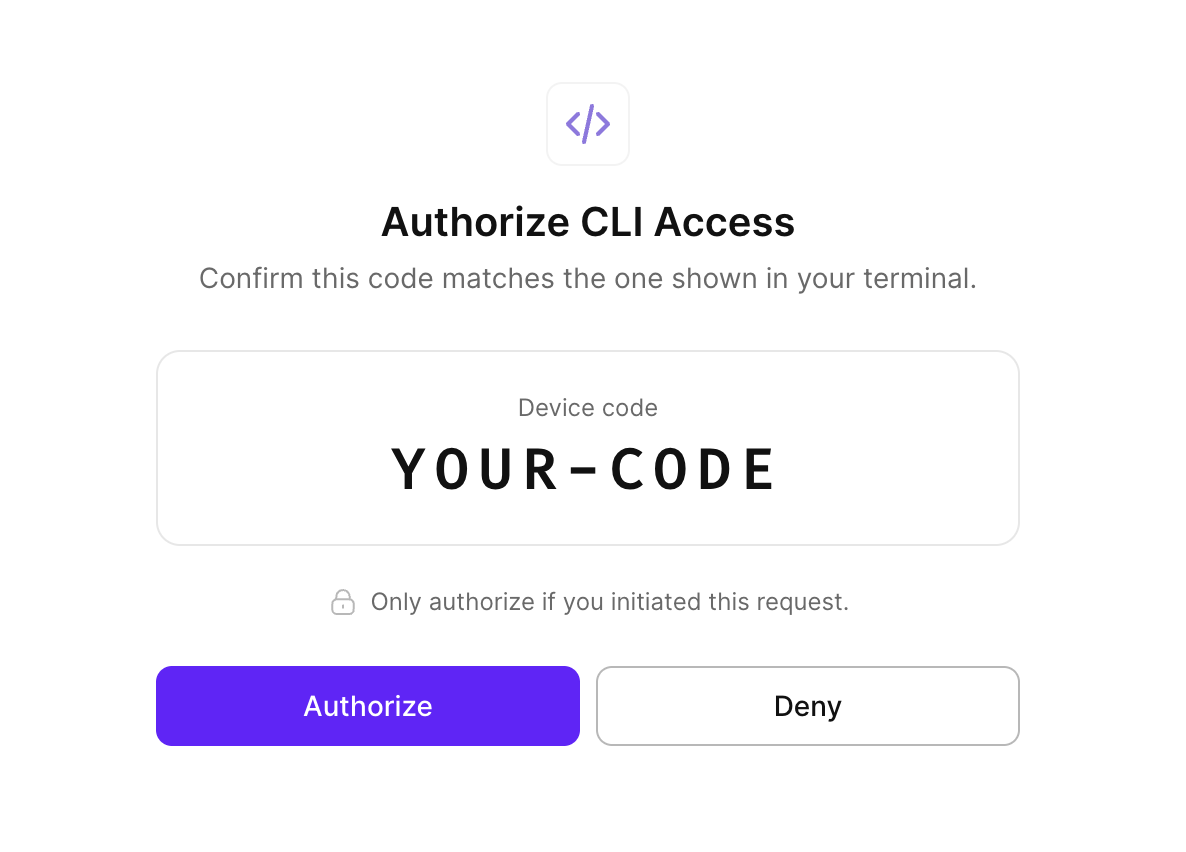
認証前にコードが期限切れになった場合、またはDenyをクリックした場合は、次のコマンドを再度実行してフローを再開してください:
adapty auth login認証の管理
認証状態を確認する
現在の認証状態を確認するには、次のコマンドを実行します:
adapty auth status認証済みの場合、出力には名前、マスクされたトークンのプレフィックス、およびローカル設定ファイルのパスが表示されます:
User: Jane Doe
Token: abcd1234****
Config: ~/.config/adapty/config.json
CLI 0.9.1 以降、ログイン時には名前のみが保存され、メールアドレスは保存されません。Email: の行は、旧バージョンで保存されたセッションにのみ表示されます。adapty auth status --json の出力を読み取るスクリプトでは、name フィールドでユーザーを識別してください。
未認証の場合:
Not authenticated. Run `adapty auth login`.トークンの検証
トークンが有効であることを確認し、アカウントの詳細を表示するには、次のコマンドを実行します:
adapty auth whoamiadapty auth statusとは異なり、このコマンドはサーバーにリクエストを送信してトークンを検証します。
ログアウト
ローカルに保存されている認証情報をクリアするには、次のコマンドを実行します:
adapty auth logoutこれにより、~/.config/adapty/config.json と adapty migrations create または adapty migrations use によって保存されたマイグレーションがクリアされます。トークンはサーバー側では有効期限が切れるまで有効なままです。即座に無効化する必要がある場合は、代わりに adapty auth revoke を使用してください。
トークンを無効化する
サーバー上のトークンを無効化してローカルから削除するには、次のコマンドを実行します:
adapty auth revokeトークンに保存済みのマイグレーションがある場合、サーバーが無効化を確認した後にのみ、CLI がそれも削除します。認証情報が漏洩した可能性がある場合など、トークンを完全に無効化したいときに使用してください。無効化後は、adapty auth login を実行して再認証してください。
トークンエラー
トークンが失効または無効になった場合、CLIコマンドは401エラーを返します。再認証するには、次のコマンドを実行します:
adapty auth login